KSC i NIS2: Czy Twoja firma podlega nowym obowiązkom?
3 kwietnia 2026 roku weszła w życie nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), wdrażająca w Polsce dyrektywę NIS2. Dla przedsiębiorcy oznacza to konieczność odpowiedzi na dwa podstawowe pytania:
Czy moja firma podlega KSC jako podmiot kluczowy lub ważny?
Jeżeli tak...
Co muszę zrobić i do kiedy?
Od tego należy zacząć. Nie od zakupu kolejnego systemu bezpieczeństwa, audytu czy tworzenia dokumentacji, ale od prawidłowej kwalifikacji firmy.
NIS2 i KSC – jaka jest między nimi różnica?
NIS2 jest dyrektywą Unii Europejskiej dotyczącą cyberbezpieczeństwa. KSC jest polską ustawą, która wdraża jej wymagania do krajowego porządku prawnego.
Z punktu widzenia polskiej firmy to właśnie ustawa o Krajowym Systemie Cyberbezpieczeństwa określa, kto podlega regulacji, jakie ma obowiązki, jakie są terminy ich realizacji i jakie konsekwencje grożą za ich niewykonanie.
Nowelizacja KSC wprowadziła dwie podstawowe kategorie organizacji:
PODMIOTY KLUCZOWE oraz PODMIOTY WAŻNE.
Według szacunków Ministerstwa Cyfryzacji nowe przepisy mogą objąć około 38 tys. podmiotów, w tym około 27 tys. podmiotów publicznych.
Jak sprawdzić, czy firma podlega KSC?
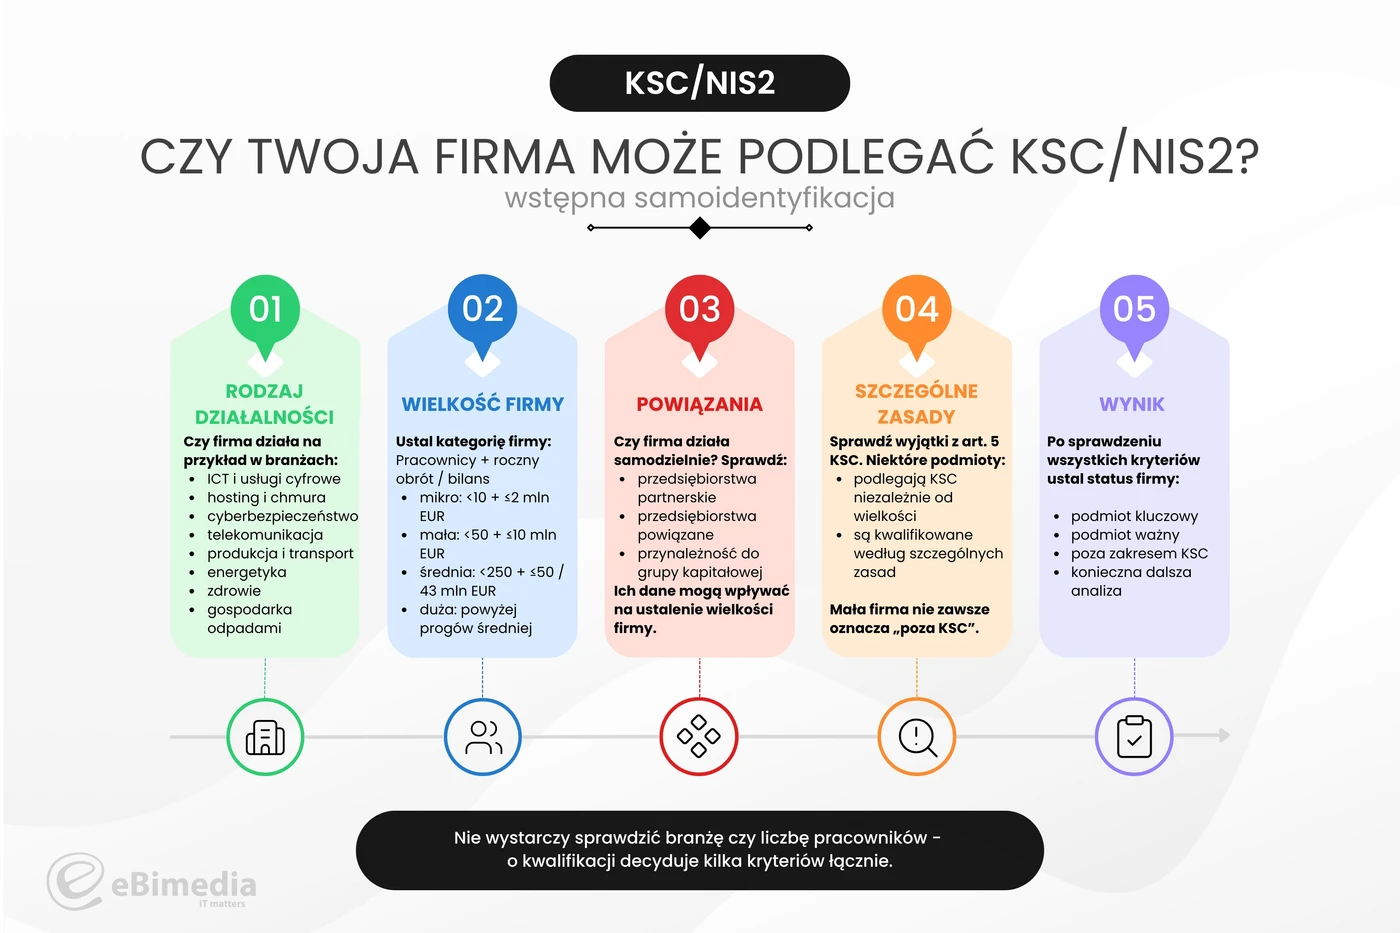
Proces ten Ministerstwo Cyfryzacji określa jako samoidentyfikację KSC. Firma samodzielnie ustala swój status na podstawie art. 5 oraz załączników nr 1 i 2 do ustawy.
W praktyce trzeba sprawdzić cztery rzeczy:
- Rodzaj rzeczywiście prowadzonej działalności.
- Wielkość przedsiębiorstwa.
- Powiązania z innymi przedsiębiorstwami.
- Szczególne zasady i wyjątki z art. 5 KSC.
Dopiero zestawienie tych informacji pozwala stwierdzić, czy firma jest podmiotem kluczowym, podmiotem ważnym czy pozostaje poza zakresem KSC.
Krok 1. Sprawdź rzeczywisty rodzaj działalności
Załącznik nr 1 do KSC obejmuje sektory kluczowe, między innymi:
- energetykę,
- transport,
- bankowość i infrastrukturę rynków finansowych,
- ochronę zdrowia,
- wodę pitną i ścieki,
- infrastrukturę cyfrową,
- zarządzanie usługami ICT,
- podmioty publiczne,
- przestrzeń kosmiczną.
Załącznik nr 2 obejmuje sektory ważne, między innymi:
- usługi pocztowe i kurierskie,
- gospodarowanie odpadami,
- produkcję i dystrybucję chemikaliów,
- produkcję i dystrybucję żywności,
- wybrane rodzaje produkcji przemysłowej,
- dostawców określonych usług cyfrowych,
- działalność badawczą.
Pełny katalog jest bardziej szczegółowy. Nie wystarczy więc stwierdzenie: „jesteśmy firmą IT”, „zajmujemy się transportem” albo „jesteśmy producentem”.
Trzeba sprawdzić, czy konkretna działalność lub usługa świadczona przez firmę odpowiada działalności opisanej w ustawie.
Kod PKD może być pomocny, ale nie przesądza o kwalifikacji. Ministerstwo Cyfryzacji wskazuje wprost, że decydujący jest rzeczywisty charakter działalności.
Krok 2. Ustal wielkość przedsiębiorstwa
Przy kwalifikacji znaczenie ma liczba pracowników oraz dane finansowe.
W uproszczeniu:
Wielkość firmy | Zatrudnienie | Kryterium finansowe |
|---|---|---|
Mikro | poniżej 10 osób | obrót lub suma bilansowa do 2 mln EUR |
Mała | poniżej 50 osób | obrót lub suma bilansowa do 10 mln EUR |
Średnia | poniżej 250 osób | obrót do 50 mln EUR lub suma bilansowa do 43 mln EUR |
Duża | przekracza kryteria średniego przedsiębiorstwa | - |
To jednak nie zawsze oznacza, że wystarczy sprawdzić zatrudnienie i obrót jednej spółki.
Krok 3. Sprawdź przedsiębiorstwa partnerskie i powiązane
Przy ustalaniu wielkości przedsiębiorstwa trzeba uwzględnić zasady wynikające z rozporządzenia Komisji UE nr 651/2014.
Jeżeli firma jest częścią grupy kapitałowej albo posiada przedsiębiorstwa partnerskie lub powiązane, przy kwalifikacji mogą być brane pod uwagę również ich dane.
Mała spółka należąca do dużej grupy nie zawsze będzie więc traktowana jak samodzielne małe przedsiębiorstwo.
Krok 4. Sprawdź wyjątki z art. 5 KSC
Standardowa reguła nie działa dla wszystkich jednakowo.
W uproszczeniu podstawowy schemat wygląda tak:
Rodzaj działalności | Mikro / mała firma | Średnia firma | Firma większa niż średnia |
działalność z załącznika nr 1 | zwykle poza zakresem* | zwykle podmiot ważny | zwykle podmiot kluczowy |
działalność z załącznika nr 2 | zwykle poza zakresem* | podmiot ważny | podmiot ważny |
*ustawa przewiduje wyjątki, dlatego tabela służy wyłącznie do wstępnej orientacji
I właśnie wyjątki są jednym z powodów, dla których stwierdzenie „mamy mniej niż 50 pracowników, więc NIS2 nas nie dotyczy” może być błędne.
Kiedy mała firma może podlegać KSC?
Art. 5 KSC przewiduje szczególne zasady dla niektórych rodzajów działalności.
Przykładowo niezależnie od wielkości podmiotem kluczowym może być m.in. dostawca usług DNS, kwalifikowany dostawca usług zaufania czy podmiot krytyczny.
Szczególnie istotny wyjątek dotyczy również firm świadczących usługi cyberbezpieczeństwa.
Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa może być podmiotem kluczowym już wtedy, gdy spełnia co najmniej kryteria małego przedsiębiorstwa. (Dziennik Ustaw)
Ma to duże znaczenie dla firm IT, które nie tylko administrują infrastrukturą klientów, ale również świadczą usługi bezpieczeństwa.
Obsługa informatyczna i outsourcing IT – czy firma IT podlega KSC?
Nowelizacja KSC ma bezpośrednie znaczenie dla firm świadczących outsourcing IT i zarządzających infrastrukturą swoich klientów.
Ustawa definiuje dostawcę usług zarządzanych jako podmiot świadczący usługi związane z instalacją, eksploatacją lub utrzymaniem produktów ICT, usług ICT, procesów ICT lub systemów informacyjnych poprzez wsparcie albo aktywną administrację – u klienta lub zdalnie.
W praktyce może to obejmować firmę IT administrującą dla klientów między innymi:
- serwerami
- siecią
- Microsoft 365
- środowiskiem chmurowym
- urządzeniami użytkowników
- systemami informatycznymi
- kontami i uprawnieniami
- infrastrukturą kopii zapasowych
Zarządzanie usługami ICT znajduje się w załączniku nr 1 do KSC.
Nie oznacza to jednak, że każda jednoosobowa czy kilkuosobowa firma świadcząca outsourcing IT automatycznie staje się podmiotem KSC. Dla zwykłego dostawcy usług zarządzanych nadal znaczenie ma wielkość przedsiębiorstwa.
Co do zasady:
- średni dostawca usług zarządzanych będzie podmiotem ważnym,
- dostawca przewyższający kryteria średniego przedsiębiorstwa będzie podmiotem kluczowym.
Dostawcy usług cyberbezpieczeństwa są traktowani inaczej
KSC odrębnie definiuje dostawcę usług zarządzanych w zakresie cyberbezpieczeństwa.
Jest to firma realizująca lub wspierająca działania związane z zarządzaniem ryzykiem cyberbezpieczeństwa, w tym m.in.:
- obsługę incydentów
- testy bezpieczeństwa
- audyty systemów informacyjnych
- doradztwo w zakresie cyberbezpieczeństwa.
W tym przypadku próg jest znacznie niższy.
Dostawca takich usług, który spełnia co najmniej kryteria małego przedsiębiorstwa, jest podmiotem kluczowym. Wynika to bezpośrednio z art. 5 ust. 1 pkt 3 KSC.
Dla firmy świadczącej obsługę IT samo pytanie „Czy administrujemy infrastrukturą klientów?” może więc nie wystarczyć.
Trzeba ustalić również, czy zakres oferowanych usług powoduje zakwalifikowanie firmy jako dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa.
Co KSC zmienia w relacji firmy IT z klientem?
Wpływ działa w dwóch kierunkach.
Po pierwsze, firma IT może sama podlegać KSC i musi wtedy spełnić własne obowiązki dotyczące cyberbezpieczeństwa.
Po drugie, klient będący podmiotem kluczowym lub ważnym musi zarządzać ryzykiem związanym z łańcuchem dostaw ICT.
Jeżeli zewnętrzna firma IT posiada administracyjny dostęp do serwerów, sieci, Microsoft 365, backupu czy systemów biznesowych klienta, jej własny poziom bezpieczeństwa bezpośrednio wpływa na bezpieczeństwo klienta.
W praktyce oznacza to coraz większe znaczenie wymagań dotyczących:
- MFA i zabezpieczenia kont administracyjnych
- sposobu zdalnego dostępu
- rejestrowania działań administratorów
- zarządzania podatnościami i aktualizacjami
- zgłaszania incydentów klientowi
- podwykonawców
- ciągłości świadczenia usług
- kopii zapasowych i odtwarzania
- dokumentowania zabezpieczeń
- prawa klienta do kontroli lub audytu
Obsługa informatyczna przestaje być więc oceniana wyłącznie przez czas reakcji i SLA. Coraz większe znaczenie ma możliwość wykazania, kto ma dostęp do infrastruktury, jak ten dostęp jest zabezpieczony, jak dostawca reaguje na incydenty i w jaki sposób zarządza własnym ryzykiem.
Czy eBimedia również podlega KSC?
Tak. Zakres usług świadczonych przez eBimedia obejmuje zarządzanie infrastrukturą i systemami IT naszych klientów, a jednocześnie spełniamy określone w przepisach kryterium wielkości. Z tego względu również eBimedia jest objęta wymaganiami wynikającymi z KSC i NIS2.
W przypadku firm świadczących outsourcing IT ma to szczególne znaczenie. Dostawca posiadający dostęp administracyjny do systemów, urządzeń, usług chmurowych czy kont swoich klientów staje się częścią ich łańcucha dostaw, a poziom jego własnego bezpieczeństwa może bezpośrednio wpływać na bezpieczeństwo obsługiwanych organizacji.
Dlatego cyberbezpieczeństwo nie jest dla nas czymś, co wdraża się dopiero w odpowiedzi na nowe przepisy. Jest procesem wymagającym ciągłego zarządzania ryzykiem, utrzymywania zabezpieczeń, kontrolowania dostępu, monitorowania środowiska oraz reagowania na zmieniające się zagrożenia.
W praktyce oznacza to m.in. zarządzanie tożsamościami i uprawnieniami zgodnie z zasadą najmniejszych niezbędnych uprawnień, stosowanie uwierzytelniania wieloskładnikowego, kontrolowanie dostępu administracyjnego, zarządzanie urządzeniami i egzekwowanie ich zgodności z politykami bezpieczeństwa, a także wykrywanie zagrożeń i reagowanie na incydenty. W środowiskach Microsoft wykorzystujemy w tym celu m.in. Microsoft Entra i Conditional Access, Microsoft Intune oraz rozwiązania Microsoft Defender i XDR.
Istotną warstwą ochrony pozostaje również infrastruktura sieciowa. Obejmuje to m.in. segmentację sieci, separację urządzeń i usług o różnym poziomie zaufania, kontrolę ruchu pomiędzy segmentami, filtrowanie połączeń oraz stosowanie mechanizmów ochrony na styku sieci wewnętrznej i zewnętrznej. Celem jest nie tylko ograniczenie ryzyka nieautoryzowanego dostępu, lecz również ograniczenie możliwości rozprzestrzeniania się incydentu pomiędzy kolejnymi elementami infrastruktury.
Środki techniczne są jednak tylko jednym z elementów bezpieczeństwa. Równie istotne są zabezpieczenia organizacyjne: jasno określone zasady dostępu i odpowiedzialności, procedury reagowania na incydenty, zarządzanie zmianą, kontrola nad uprawnieniami uprzywilejowanymi oraz regularna weryfikacja stosowanych mechanizmów. Znaczenie ma również odpowiednia świadomość zagrożeń i wyszkolenie personelu, szczególnie osób posiadających dostęp administracyjny do systemów własnych i środowisk klientów.
Takie podejście służy nie tylko ochronie naszej własnej organizacji. W przypadku dostawcy usług IT jest również jednym z elementów bezpieczeństwa środowisk klientów, którymi zarządzamy.
Firma nie podlega KSC, ale jej klient tak – co wtedy?
Samo świadczenie usług podmiotowi kluczowemu lub ważnemu nie powoduje automatycznie, że dostawca również staje się podmiotem KSC.
Nie oznacza to jednak braku konsekwencji.
Podmiot objęty KSC ma obowiązek uwzględniać bezpieczeństwo łańcucha dostaw. Może więc przenieść część wymagań na swoich dostawców poprzez umowę, politykę bezpieczeństwa, wymagania zakupowe lub audyt.
Firma pozostająca formalnie poza KSC może więc spotkać się z pytaniami o MFA, EDR, backup, podatności, ciągłość działania, zgłaszanie incydentów, dostęp uprzywilejowany czy bezpieczeństwo podwykonawców.
W wielu branżach spełnienie wymagań dotyczących bezpieczeństwa może więc stać się jednym z warunków utrzymania klienta lub pozyskania nowego kontraktu.
Najważniejsze terminy
Firma jest podmiotem kluczowym lub ważnym. Co dalej?
Po zakończeniu samoidentyfikacji zaczynają się właściwe obowiązki.
Dla podmiotu, który spełniał kryteria KSC już 3 kwietnia 2026 roku, trzy najważniejsze daty to:
Termin | Co trzeba zrobić? | Kogo dotyczy? |
|---|---|---|
3 października 2026 r. | złożyć wniosek o wpis do Wykazu KSC | podmioty kluczowe i ważne objęte samorejestracją |
3 kwietnia 2027 r. | rozpocząć korzystanie z S46 i wdrożyć obowiązki wynikające z KSC | podmioty kluczowe i ważne, które spełniały przesłanki 3 kwietnia 2026 r. |
3 kwietnia 2028 r. | przeprowadzić pierwszy obowiązkowy audyt | podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych |
Jeżeli firma zacznie spełniać przesłanki KSC później, zasadniczo ma:
- 6 miesięcy na wniosek o wpis do Wykazu KSC
- 12 miesięcy na realizację obowiązków
- 24 miesiące na pierwszy audyt, jeżeli jest podmiotem kluczowym
Wykaz KSC jest rejestrem podmiotów kluczowych i ważnych prowadzonym w ramach Systemu S46. Część organizacji została wpisana z urzędu. Pozostałe muszą dokonać samorejestracji.
System S46 służy do komunikacji w ramach krajowego systemu cyberbezpieczeństwa, w szczególności do obsługi obowiązków związanych ze zgłaszaniem incydentów oraz współpracą z właściwymi organami i zespołami CSIRT.
Jakie obowiązki wprowadza KSC?
Zakres obowiązków zależy od kwalifikacji organizacji, ale w praktyce firmy powinny przygotować się na uporządkowanie kilku podstawowych obszarów.
System Zarządzania Bezpieczeństwem Informacji
Najwięcej pracy dotyczy nie rejestracji, lecz rzeczywistego dostosowania organizacji.
Podmiot kluczowy lub ważny musi wdrożyć System Zarządzania Bezpieczeństwem Informacji – SZBI w systemach informacyjnych wykorzystywanych w procesach wpływających na świadczenie jego usług.
Jednym z podstawowych elementów SZBI jest zarządzanie ryzykiem cyberbezpieczeństwa – identyfikacja zagrożeń, ocena ich wpływu na firmę i wdrażanie zabezpieczeń adekwatnych do realnego ryzyka.
KSC wymaga systematycznej analizy ryzyka oraz stosowania proporcjonalnych do niego środków technicznych i organizacyjnych.
W praktyce firma powinna wiedzieć, które systemy są krytyczne, jakie dane przetwarza, jakie usługi muszą działać bez przerwy oraz jakie scenariusze awarii lub ataku mogą mieć największy wpływ na jej działalność.
Zarządzaniem należy objąć między innymi:
- ryzyko cyberbezpieczeństwa
- systemy, zasoby i dane
- tożsamość i dostęp
- ciągłość działania
- backup i odtwarzanie
- bezpieczeństwo sieci i systemów
- aktualizacje i podatności
- reagowanie na incydenty
- dostawców i łańcuch dostaw
- bezpieczeństwo personelu
- skuteczność wdrożonych zabezpieczeń
Wyniki analizy i podejmowane działania warto dokumentować w rejestrze ryzyk, który pozwala uporządkować zidentyfikowane zagrożenia, ich znaczenie oraz sposób postępowania z nimi.
Najpierw ryzyko i analiza luk, później technologia.
Nie oznacza to, że każda organizacja musi kupić SIEM, SOC, EDR czy konkretny zestaw produktów. Dobór rozwiązań powinien wynikać z rzeczywistych potrzeb i zidentyfikowanego ryzyka.
Jeżeli firma posiada już dobre zabezpieczenia, część pracy będzie polegała na ich uporządkowaniu, udokumentowaniu, uzupełnieniu braków oraz wykazaniu, że działają.
Obsługa i zgłaszanie incydentów
KSC/NIS2 wymaga bardziej formalnego podejścia do incydentów. Firma musi wiedzieć, co jest incydentem, kto podejmuje decyzje, kto komunikuje się z właściwymi podmiotami, jak zabezpiecza się dowody i jak przywraca się działanie usług.
Istotną rolę w tym procesie pełnią zespoły CSIRT, czyli zespoły reagowania na incydenty bezpieczeństwa komputerowego.
Brak procedury reakcji na incydent to realne ryzyko. W czasie ataku nie ma miejsca na ustalanie podstawowych odpowiedzialności.
KSC narzuca konkretne terminy raportowania incydentów poważnych:
- do 24 godzin od wykrycia – wczesne ostrzeżenie,
- do 72 godzin od wykrycia – zgłoszenie incydentu poważnego,
- do miesiąca od zgłoszenia – sprawozdanie końcowe, z uwzględnieniem szczególnych zasad, jeżeli obsługa incydentu jeszcze trwa
Firma musi więc przed incydentem ustalić:
- kto go wykrywa i klasyfikuje
- kto podejmuje decyzję o zgłoszeniu
- kto kontaktuje się z CSIRT
- skąd pobierane są informacje potrzebne do zgłoszenia
- jak wygląda eskalacja poza godzinami pracy
- kto odpowiada podczas nieobecności podstawowych osób
Termin 24 godzin sprawia, że procedury nie mogą istnieć tylko na papierze.
Ludzie i odpowiedzialność
KSC nie jest projektem wyłącznie dla administratora IT.
Podmiot musi zorganizować odpowiedzialność za cyberbezpieczeństwo, wskazać osoby realizujące określone zadania i osoby kontaktowe oraz spełnić wymagania dotyczące personelu.
Ministerstwo Cyfryzacji wskazuje wśród obowiązków również weryfikację niekaralności personelu realizującego określone zadania.
Ustawa przewiduje także obowiązki kierownictwa. Zarząd nie może więc sprowadzić KSC do polecenia: „niech IT się tym zajmie”.
Audyt KSC
Regularny audyt bezpieczeństwa jest jednym z istotnych obowiązków podmiotów kluczowych.
Nowe podmioty kluczowe, które spełniały kryteria w dniu wejścia nowelizacji w życie i wcześniej nie były operatorami usług kluczowych, mają czas na pierwszy audyt do 3 kwietnia 2028 roku. Następne audyty przeprowadza się co najmniej raz na trzy lata.
Podmiot ważny nie ma takiego samego ustawowego obowiązku cyklicznego audytu, ale pozostaje objęty nadzorem i kontrolą właściwego organu.
Nie masz pewności, od czego zacząć?
Skonsultuj z nami plan działania.
Praktyczny plan wdrożenia KSC
Jeżeli samoidentyfikacja wykazała, że firma jest podmiotem kluczowym lub ważnym, nie warto traktować 3 kwietnia 2027 roku jako daty rozpoczęcia prac. To data, do której wymagania mają być wdrożone.
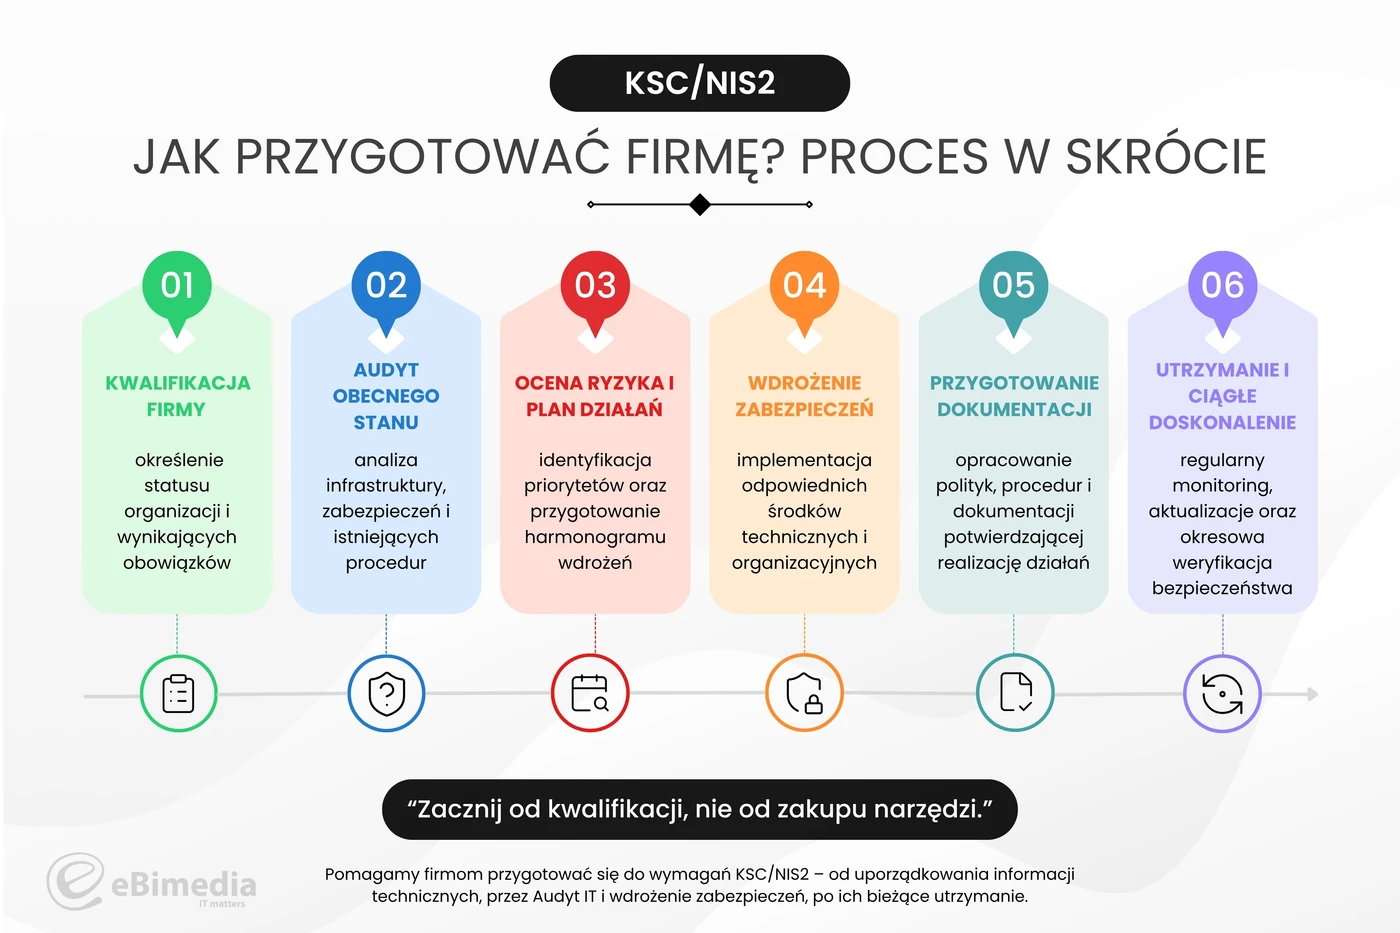
Na grafice pokazujemy sześć głównych etapów przygotowania. Poniżej rozbijamy ten proces na dziewięć konkretnych kroków.
Etap 1: Udokumentuj kwalifikację
Zapisz:
- działalność powodującą objęcie KSC
- sektor i podsektor
- podstawę kwalifikacji
- wielkość przedsiębiorstwa
- sposób uwzględnienia przedsiębiorstw powiązanych
- wynik: podmiot kluczowy albo ważny
Etap 2: Dokonaj wpisu do Wykazu KSC
Jeżeli podmiot podlega samorejestracji i spełniał kryteria 3 kwietnia 2026 roku, termin upływa 3 października 2026 roku.
Nie warto łączyć tej daty z końcem całego okresu dostosowawczego. Rejestracja musi nastąpić wcześniej.
Etap 3: Ustal zakres KSC w organizacji
Zidentyfikuj:
- usługę objętą KSC
- procesy potrzebne do jej świadczenia
- systemy informacyjne wspierające te procesy
- dane
- infrastrukturę
- osoby
- dostawców i zależności zewnętrzne
Bez tego analiza ryzyka będzie abstrakcyjna.
Etap 4: Przeprowadź analizę ryzyka i analizę luk
Porównaj stan obecny z wymaganiami KSC.
Dobry wynik takiej analizy nie powinien kończyć się stwierdzeniem „brakuje zgodności”, ale konkretnym planem:
brak → ryzyko → działanie → odpowiedzialny → termin
Etap 5: Zbuduj plan wdrożenia
Dopiero na tym etapie można określić potrzebne technologie, procedury, zasoby i budżet. Nie ma jednego narzędzia, które „wdraża NIS2”. KSC nie narzuca konkretnych produktów ani technologii – zastosowane środki powinny wynikać z ryzyka i potrzeb organizacji.
W zależności od środowiska mogą być potrzebne m.in.:
Obszar | Co należy zweryfikować lub wdrożyć? | Przykładowe rozwiązania |
|---|---|---|
Kontrola dostępu i tożsamości | Uporządkowanie kont użytkowników i administratorów, ograniczenie zbędnych uprawnień, stosowanie MFA, kontrola dostępu warunkowego i regularny przegląd kont | Microsoft Entra ID Polityki dostępu Microsoft 365 MFA |
Zarządzanie urządzeniami | Zarządzanie komputerami, laptopami i urządzeniami mobilnymi, szyfrowanie, aktualizacje, monitorowanie, zgodność z politykami bezpieczeństwa | Microsoft Intune |
Ochrona urządzeń końcowych | Monitorowanie i ochrona komputerów, laptopów oraz serwerów końcowych. Wykrywanie podejrzanych działań, analiza procesów, szybka reakcja na potencjalny atak. | Microsoft Defender for Endpoint EDR (Endpoint Detection and Response) |
Centralna analiza zdarzeń | Zbieranie i analiza logów z wielu źródeł: serwerów, stacji roboczych, firewalli, systemów chmurowych, aplikacji i usług bezpieczeństwa. | System SIEM (Security Information and Event Management) |
Backup i odtwarzanie danych | Tworzenie kopii zapasowych (wiedza co jest backupowane, jak często, gdzie i jak długo przechowywane, kto ma dostęp) testy odtwarzania, ochrona przed ransomware, kontrola retencji | Backup Microsoft 365 Backup serwerów |
Monitoring infrastruktury | Monitorowanie serwerów, usług, sieci, aplikacji, kopii zapasowych, kluczowych, wykrywanie awarii i nieprawidłowości. | Monitoring Zabbix |
Bezpieczeństwo sieci | Weryfikacja takich obszarów jak: segmentacja, reguły dostępu, VPN, firewall, filtrowanie ruchu, wykrywanie prób włamań i kontrola usług wystawionych do Internetu. | FortiGate Fortinet |
Serwery i usługi w chmurze | Ocena serwerów lokalnych i chmurowych pod kątem aktualizacji, dostępu, logowania, backupu, monitoringu, redundancji, konfiguracji i podatności. | Administracja serwerami Microsoft 365 |
Nie wszystkie narzędzia będą potrzebne każdej organizacji. Usługi eBimedia takie jak Bezpieczeństwo IT, Kopia zapasowa danych, Fortigate Firewall i Fortinet, Monitoring Zabbix, Microsoft Intune i Administracja serwerami mogą tworzyć spójny plan techniczny.
Etap 6: Uporządkuj dokumentację i odpowiedzialność
Procedury powinny opisywać rzeczywisty sposób działania firmy, a nie stan docelowy, którego organizacja jeszcze nie osiągnęła.
Jeżeli dokument mówi, że backup jest regularnie odtwarzany testowo, firma musi być w stanie wykazać takie testy.
Etap 7: Zweryfikuj dostawców
Sprawdź najważniejszych dostawców IT, chmury, hostingu, telekomunikacji, oprogramowania i cyberbezpieczeństwa.
Kluczowe pytanie brzmi nie tylko: „czy dostawca ma ISO?”, ale:
Co się stanie z naszą usługą, jeżeli ten dostawca przestanie działać albo zostanie zaatakowany?
Etap 8: Przetestuj incydenty i ciągłość działania
Przeprowadź przynajmniej symulację scenariusza takiego jak:
- ransomware
- przejęcie konta administratora
- awaria Microsoft 365 lub innej usługi chmurowej
- awaria podstawowej infrastruktury
- utrata danych
- naruszenie u kluczowego dostawcy
Test szybko pokaże, czy procedury rzeczywiście działają.
Etap 9: Utrzymanie i cykliczna kontrola
Cyberbezpieczeństwo nie jest jednorazowym projektem. Po wdrożeniu trzeba utrzymywać środowisko, aktualizować konfiguracje, analizować alerty, testować backupy i reagować na zmiany w organizacji.
Dlatego firmy objęte KSC/NIS2 powinny traktować bezpieczeństwo jako stały proces, a nie jako jednorazową akcję przed terminem ustawowym.
Czego nie robić?
Przygotowanie do KSC/NIS2 wymaga kolejności. Najczęstszy błąd to rozpoczynanie od zakupu narzędzi bez wcześniejszej kwalifikacji i analizy ryzyka.
Nie warto:
- zakładać, że „mała firma na pewno nie podlega”
- zaczynać od zakupu systemu bez kwalifikacji
- traktować KSC/NIS2 jako samej dokumentacji
- kopiować polityk bezpieczeństwa bez dopasowania do firmy
- ignorować dostawców IT
- zostawiać odpowiedzialności wyłącznie po stronie informatyka
- wdrażać rozwiązań bez testów i procedur
- mówić „mamy backup”, jeśli nikt nie testował odtwarzania
- gromadzić logi, których nikt nie analizuje
Profesjonalne podejście zaczyna się od kwalifikacji, audytu i planu. Dopiero później dobiera się narzędzia.
Podmiot kluczowy a podmiot ważny – czy obowiązki bardzo się różnią?
Nie należy również zakładać, że podmiot ważny ma jedynie „uproszczoną wersję NIS2”.
Rdzeń obowiązków obu kategorii jest podobny. Zarówno podmiot kluczowy, jak i ważny musi wdrożyć SZBI, zarządzać ryzykiem, zabezpieczyć systemy, przygotować obsługę incydentów, zarządzać dostawcami i realizować obowiązki raportowe.
Jedna z istotnych różnic dotyczy obowiązkowego cyklicznego audytu – dotyczy on podmiotów kluczowych.
Różnią się również zasady nadzoru i maksymalne sankcje.
Skontaktuj się z nami
lub umów bezpłatną konsultację.
Konsekwencje i kary
Nie chodzi o straszenie karami, ale o realną ocenę ryzyka operacyjnego i biznesowego. Nowelizacja przewiduje wysokie administracyjne kary pieniężne, których maksymalna wysokość zależy m.in. od kategorii podmiotu i jego przychodów:
- Podmioty kluczowe: od 20 000 zł do 10 000 000 EUR lub 2% przychodów z działalności gospodarczej osiągniętych w roku obrotowym poprzedzającym wymierzenie kary (zastosowanie ma kwota wyższa)
- Podmioty ważne: od 15 000 zł do 7 000 000 EUR lub 1,4% przychodów z działalności gospodarczej osiągniętych w roku obrotowym poprzedzającym wymierzenie kary (zastosowanie ma kwota wyższa).
Jednocześnie ustawodawca przewidział okres przejściowy: kary wynikające z nowych przepisów mogą zostać po raz pierwszy nałożone po upływie dwóch lat od wejścia nowelizacji w życie, czyli od 3 kwietnia 2028 roku.
Nie oznacza to jednak przesunięcia samych obowiązków do 2028 roku.
Jak eBimedia może pomóc?
W eBimedia podchodzimy do KSC/NIS2 praktycznie. Nie zaczynamy od sprzedaży narzędzi. Najpierw pomagamy zebrać i uporządkować informacje techniczne potrzebne do samoidentyfikacji. Następnie sprawdzamy stan środowiska IT i ustalamy, jakie działania są faktycznie potrzebne.
Wspieramy firmy w następujących obszarach:
audyt IT i analiza luk
backup i odtwarzanie danych
bezpieczeństwo sieci, dostępów i urządzeń
monitoring i utrzymanie infrastruktury
administracja serwerami i Microsoft 365
Umów się z nami na spotkanie
Źródła
- https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---kogo-obejmuje
- https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc—jak-dokonac-samoidentyfikacji
- https://eli.gov.pl/api/acts/DU/2026/252/text/I/D20260252.pdf
- https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc–najwazniejsze-terminy
- https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc—obowiazki-podmiotow-kluczowych-i-waznych
FAQ
Znajdź odpowiedzi na najczęściej pojawiające się pytania